Ecco una proposta per un articolo dal taglio strategico, chiaro e ottimizzato per il web, che spiega come l’evoluzione del lavoro abbia trasformato radicalmente i paradigmi della sicurezza informatica aziendale.
Il mercato del lavoro: Fattore Umano: La Sicurezza delle Reti e il Modello “Zero Trust”
Fino a pochi anni fa, la sicurezza informatica aziendale si basava sul concetto del “castello medievale”: un perimetro forte e ben difeso (le mura), all’interno del quale tutti i dipendenti e i dispositivi erano considerati automaticamente sicuri e fidati.
Oggi, la profonda evoluzione del mercato del lavoro ha abbattuto quelle mura. Con la diffusione dello smart working, l’adozione del cloud e l’utilizzo di dispositivi personali per scopi professionali (BYOD – Bring Your Own Device), il perimetro aziendale è diventato liquido, frammentato e invisibile. In questo nuovo scenario, il “Fattore Umano” non si trova più protetto dentro la fortezza, ma opera costantemente all’esterno. Per proteggere i dati e le reti in questo contesto, le aziende hanno dovuto adottare una nuova filosofia di cybersecurity: il modello “Zero Trust” (Fiducia Zero).
Che cos’è il Modello “Zero Trust”?
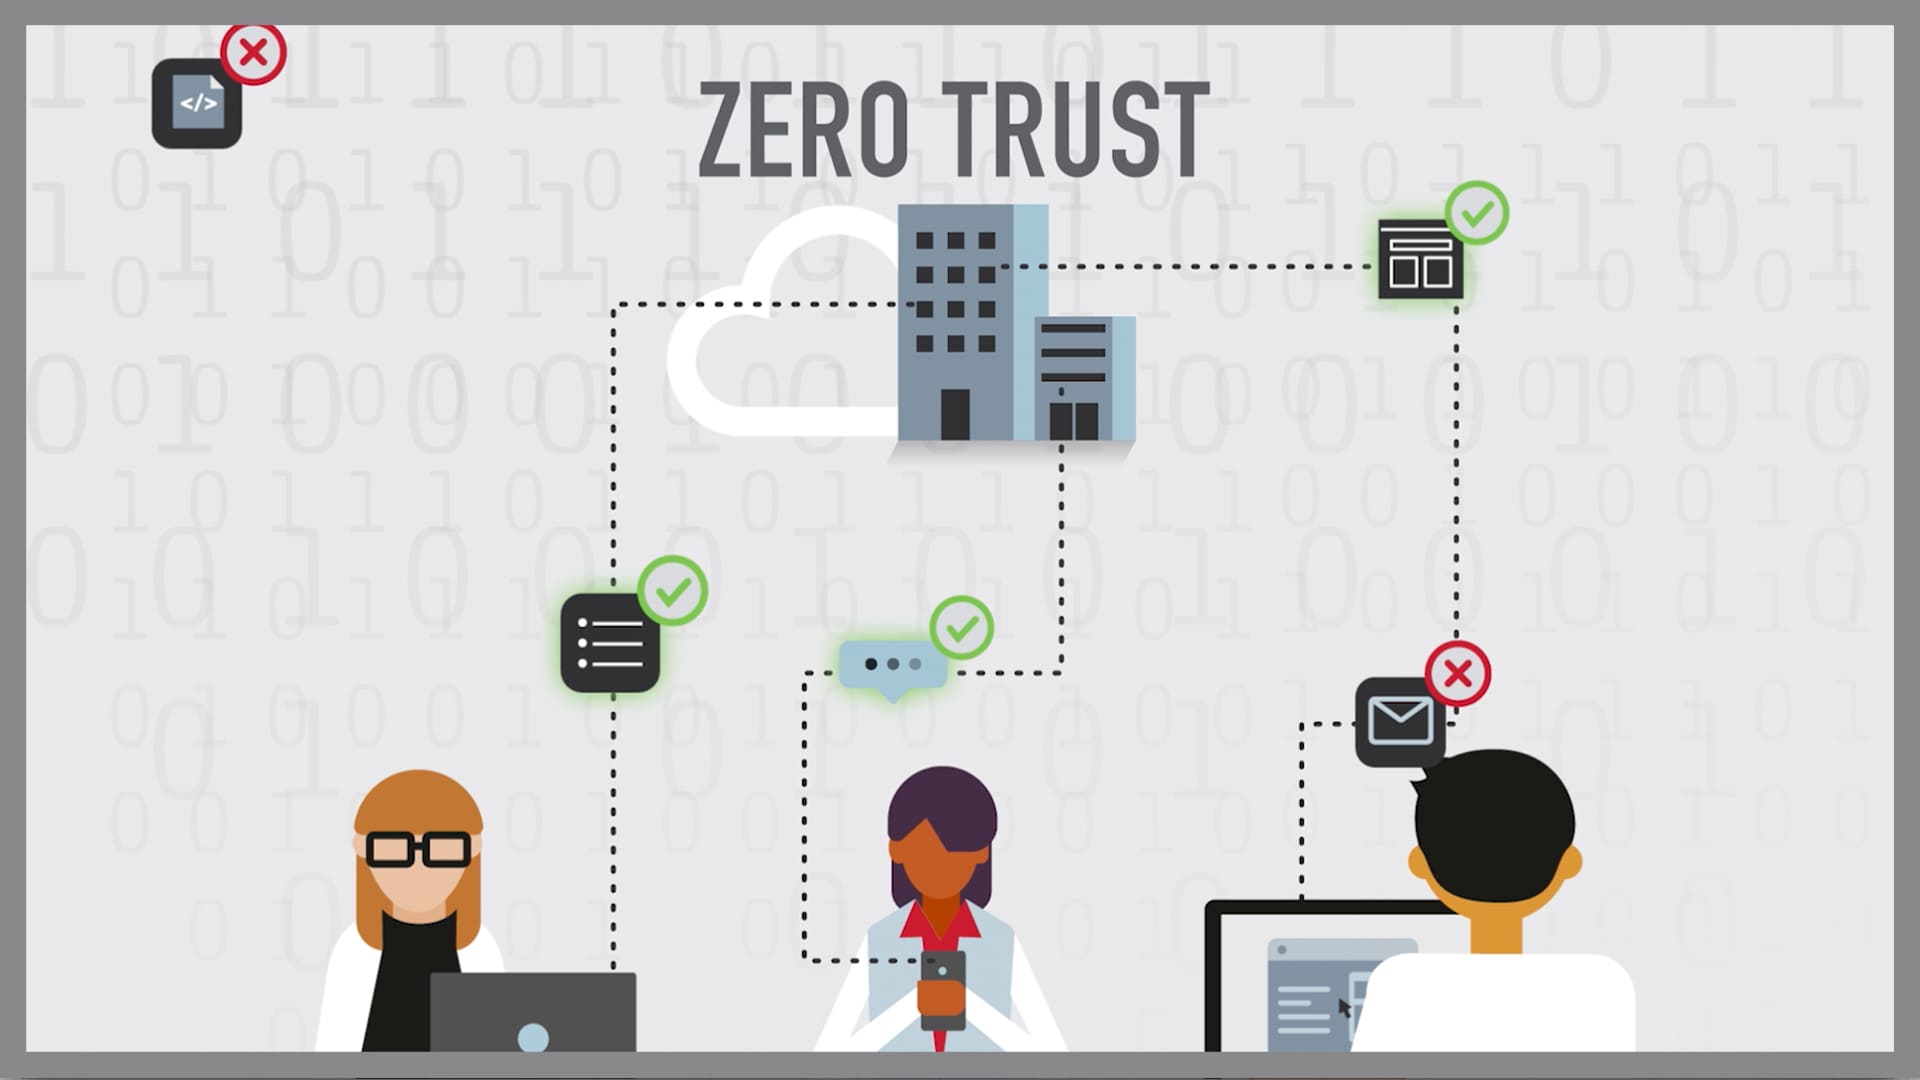
Il paradigma dello Zero Trust scardina il vecchio concetto di fiducia implicita. La sua filosofia fondamentale si riassume in una frase: “Non fidarsi mai, verificare sempre” (Never Trust, Always Verify).
In una rete Zero Trust, nessun utente e nessun dispositivo viene considerato sicuro a priori, sia che si colleghi dal divano di casa sia che si trovi fisicamente nell’ufficio dell’amministratore delegato. Ogni singola richiesta di accesso a una risorsa aziendale (un file, un’applicazione, un server) deve essere autenticata, autorizzata e crittografata in tempo reale.
I Tre Pilastri dello Zero Trust applicati al Lavoro Moderno
Per comprendere come questo modello si integri con la quotidianità lavorativa dei dipendenti, è utile analizzare i suoi tre principi cardine:
1. Verifica esplicita e continua
Il sistema non si limita a controllare la password all’inizio della giornata lavorativa. Monitora costantemente le anomalie: se un dipendente effettua l’accesso da Milano alle 9:00 e una nuova richiesta con le stesse credenziali arriva da Bangkok alle 9:15, il sistema blocca l’accesso e richiede un’ulteriore verifica, riconoscendo l’anomalia geografica e temporale.
2. Accesso basato sul Privilegio Minimo (Least Privilege Access)
A livello organizzativo, lo Zero Trust impone che ogni lavoratore abbia accesso esclusivamente alle informazioni strettamente necessarie per svolgere le sue mansioni quotidiane.
- Un grafico non ha bisogno di accedere ai server della contabilità.
- Un addetto alle risorse umane non deve poter entrare nel codice sorgente dei prodotti. In questo modo, se l’account di un dipendente viene compromesso da un attacco informatico, il danno potenziale viene immediatamente circoscritto a una singola area, impedendo agli hacker di muoversi liberamente all’interno dell’intera rete aziendale (movimento laterale).
3. Presupporre la violazione (Assume Breach)
Questo pilastro rappresenta un cambio di mentalità radicale. I responsabili della sicurezza lavorano partendo dal presupposto che gli aggressori siano già riusciti a penetrare nella rete. Di conseguenza, tutte le sessioni vengono monitorate, il traffico viene segmentato in micro-aree e i dati vengono costantemente crittografati sia quando sono archiviati sia quando vengono trasmessi.
[ Richiesta di Accesso Utente ]
              │
              ▼
 ┌──────────────────────────┐
 │   VERIFICA CONTINUA      │ ──> Identità, Dispositivo, Posizione
 └──────────────────────────┘
              │
              ▼
 ┌──────────────────────────┐
 │    PRIVILEGIO MINIMO     │ ──> Accesso solo ai dati strettamente necessari
 └──────────────────────────┘
              │
              ▼
    [ Risorsa Aziendale ]
Il Fattore Umano: Da anello debole a risorsa consapevole
L’implementazione dello Zero Trust ha un impatto diretto sull’esperienza quotidiana dei lavoratori. Spesso le misure di sicurezza vengono percepite dai dipendenti come un ostacolo alla produttività. La sfida per le aziende moderne è rendere questo modello il più fluido e invisibile possibile attraverso tecnologie abilitanti:
- Autenticazione a Due Fattori (2FA) e Biometria: Sostituire le vecchie password complesse (difficili da ricordare e spesso annotate su post-it) con il riconoscimento facciale o l’impronta digitale dallo smartphone aziendale.
- Single Sign-On (SSO): Un unico portale sicuro che permette al dipendente di accedere a tutti i software di cui ha bisogno senza dover effettuare decine di login differenti durante il giorno.
Il successo dello Zero Trust non dipende solo dagli investimenti in software, ma dalla creazione di una cultura della sicurezza condivisa. I dipendenti devono comprendere che i controlli continui non nascono dal monitoraggio del loro operato o dalla sfiducia nei loro confronti, ma dalla necessità di proteggere la loro stessa identità digitale e la continuità del loro lavoro da minacce esterne sempre più sofisticate.
Conclusione
Nel mercato del lavoro contemporaneo, flessibilità e sicurezza non possono più essere considerate l’una l’alternativa dell’altra. Il modello Zero Trust rappresenta la risposta pragmatica e necessaria a un mondo in cui l’ufficio non è più un luogo fisico, ma un insieme di connessioni digitali. Proteggere il fattore umano oggi significa dotarlo di strumenti che permettano di lavorare da qualunque luogo in totale libertà, con la certezza che la rete aziendale sia protetta da un sistema capace di verificare ogni passo, tutelando l’azienda e il lavoratore stesso.