INFORMATICA

intelligenza artificiale, big data e sicurezza informatica

Cosa ci aspetta? Verso l’AGI

Ecco una proposta per un articolo strutturato, scorrevole e pensato per il web, che affronta il tema dell’AGI (Intelligenza Artificiale Generale) con un approccio chiaro e bilanciato.

Cosa ci aspetta? Verso l’AGI

Negli ultimi anni, il dibattito sull’intelligenza artificiale ha superato i confini dei laboratori di ricerca per diventare un argomento di conversazione quotidiano. Tra chatbot sempre più umani e generatori di immagini sbalorditivi, c’è un acronimo che risuona con sempre maggiore insistenza nei corridoi della Silicon Valley e non solo: AGI, ovvero Artificial General Intelligence (Intelligenza Artificiale Generale).

Ma di cosa si tratta esattamente? Siamo davvero vicini a una svolta epocale o stiamo correndo troppo con la fantasia? Ecco una panoramica di ciò che ci aspetta lungo la strada verso l’AGI.

Cos’è l’AGI (e in cosa differisce da quella attuale)

Per capire il futuro, dobbiamo guardare al presente. L’intelligenza artificiale che utilizziamo oggi è definita AI Chiara o Stretta (Narrow AI). È straordinariamente efficiente nel fare una cosa sola: tradurre un testo, guidare un’auto, diagnosticare una malattia da una radiografia o vincere a scacchi. Tuttavia, un’AI scacchistica non sa come scrivere una poesia, e un modello di linguaggio non sa come programmare un robot per fare il caffè senza istruzioni specifiche.

L’AGI rappresenta il salto di qualità definitivo: un sistema informatico dotato di una capacità cognitiva paragonabile — o superiore — a quella umana.

La definizione chiave: Un’AGI non è verticale, ma universale. Ha la capacità di apprendere, comprendere, pianificare e applicare la propria intelligenza a qualsiasi compito problematico, adattandosi a contesti completamente nuovi senza bisogno di essere riprogrammata da zero.

I pilastri del cambiamento: cosa accadrà quando arriverà?

L’avvento di un’intelligenza artificiale generale non sarà semplicemente un “aggiornamento software” del mondo, ma una vera e transformatione strutturale. I settori più influenzati saranno molteplici:

  • Scienza e Medicina: Immaginiamo un’entità capace di analizzare l’intera letteratura medica mondiale in pochi minuti, trovando correlazioni invisibili all’occhio umano per sviluppare nuovi farmaci o mappare mutazioni genetiche complesse.
  • Risoluzione di problemi globali: Dalla modellazione climatica avanzata all’ottimizzazione delle risorse energetiche planetarie, l’AGI potrebbe offrire soluzioni a sfide che oggi appaiono insormontabili.
  • Il mondo del lavoro: Non si parlerà più solo di automazione di compiti ripetitivi, ma di una ridefinizione della creatività, della strategia aziendale e della gestione concettuale dei progetti.

Le sfide aperte: non è una strada in discesa

Se le promesse sono affascinanti, le sfide tecniche ed etiche che i ricercatori stanno affrontando sono senza precedenti. Il percorso verso l’AGI presenta tre grandi nodi da sciogliere:

1. Il problema dell’allineamento (Alignment Problem)

Come possiamo assicurarci che un’entità potenzialmente molto più intelligente di noi condivida i nostri stessi valori e agisca per il bene dell’umanità? L’allineamento degli obiettivi è la sfida teorica più complessa della moderna informatica.

2. Risorse ed energia

I modelli attuali richiedono una quantità massiccia di potenza di calcolo e di energia elettrica. La sostenibilità ambientale delle infrastrutture necessarie per l’AGI è un punto interrogativo che richiede innovazioni radicali nel campo dell’hardware e dei semiconduttori.

3. Regolamentazione e governance

Chi controllerà l’AGI? Sarà in mano a poche megacorporation private o sarà un bene comune regolato da istituzioni internazionali? Paesi di tutto il mondo stanno già cercando di tracciare i confini normativi per evitare scenari di monopolio o utilizzi geopolitici pericolosi.

Quanto siamo vicini?

Le opinioni degli esperti sono divise, ma la timeline si è accorciata drasticamente negli ultimi tempi. Fino a cinque anni fa, la maggior parte degli scienziati stimava l’arrivo dell’AGI tra il 2050 e il 2100. Oggi, molti leader del settore e ricercatori ritengono che potremmo vedere i primi veri sistemi con capacità generali molto prima, forse entro il prossimo decennio.

Non si tratterà probabilmente di un momento “interruttore” (acceso/spento), ma di una transizione graduale in cui i sistemi diventeranno progressivamente più autonomi e poliedrici.

Conclusione

Verso l’AGI, la domanda fondamentale non è solo “quando arriverà?”, ma “come ci stiamo preparando?”. Il futuro che ci aspetta non dipende esclusivamente dalla potenza degli algoritmi, ma dalla nostra capacità di guidare questa tecnologia con saggezza, responsabilità e una chiara visione antropocentrica. L’AGI potrebbe essere l’ultima grande invenzione dell’umanità, lo strumento definitivo per amplificare il nostro potenziale e plasmare il domani.

L’Etica dell’algoritmo: Pregiudizi e Allucinazioni

Viviamo in un’epoca in cui l’intelligenza artificiale non è più una promessa del futuro, ma il motore invisibile del presente. Gli algoritmi decidono quali notizie mostrarci sui social, valutano l’affidabilità finanziaria per la concessione di un mutuo e supportano i medici nelle diagnosi. Proprio perché l’AI sta assumendo un ruolo di così grande responsabilità, il dibattito sulla sua etica è diventato urgente.

Dietro la facciata di un’oggettività matematica infallibile si nascondono infatti vulnerabilità profondamente umane. Tra queste, due fenomeni stanno ridefinendo i confini del rischio tecnologico: i pregiudizi (bias) e le allucinazioni.

I Pregiudizi Algoritmici (Bias): Lo specchio dei nostri difetti

Esiste un falso mito duro a morire: l’idea che i computer siano intrinsecamente neutri. In realtà, un’intelligenza artificiale impara a pensare analizzando enormi moli di dati generati dagli esseri umani. Se questi dati contengono discriminazioni storiche, disuguaglianze o stereotipi, l’algoritmo non farà altro che apprenderli, amplificarli e standardizzarli.

Questo fenomeno prende il nome di bias algoritmico.

Come si manifestano i bias?

  • Discriminazione nel reclutamento: Algoritmi di selezione del personale che scartano i curricula di candidate donne perché addestrati su uno storico aziendale composto prevalentemente da uomini.
  • Riconoscimento facciale asimmetrico: Sistemi di sorveglianza e sicurezza con tassi di errore drasticamente più alti quando applicati a minoranze etniche, a causa di dataset di addestramento poco diversificati.
  • Giustizia predittiva: Software utilizzati per calcolare il rischio di recidiva dei detenuti che tendono a penalizzare ingiustamente specifici gruppi sociali.

Il paradosso del bias: L’algoritmo non è “cattivo” o razzista in senso antropomorfico; si limita a essere uno specchio matematico perfetto del nostro passato. Il rischio è che, automatizzando le decisioni, si finisca per cristallizzare quelle ingiustizie che la società sta faticosamente cercando di superare.

Le Allucinazioni: Quando l’AI inventa di sana pianta

Se il bias riguarda la parzialità dei dati, le allucinazioni colpiscono la veridicità stessa delle informazioni. Il termine descrive quel fenomeno per cui un modello di linguaggio generativo (LLM) inventa fatti, citazioni, fonti o dati storici, presentandoli però con un tono estremamente sicuro, autorevole e persuasivo.

[Dati di Input Corretti] ──> ( Modello AI con "Allucinazione" ) ──> [Risposta Falsa ma Verosimile]

Perché l’intelligenza artificiale “allucina”?

I grandi modelli linguistici sono progettati per essere dei predittori statistici di parole. Non hanno una reale comprensione del mondo o del concetto di “verità”; calcolano semplicemente quale parola ha la massima probabilità di seguire la precedente in un determinato contesto.

Quando un’AI non trova un’informazione accurata nei suoi parametri, per “compiacere” l’utente colma i vuoti unendo concetti semanticamente vicini, creando una bugia plausibile.

Le conseguenze etiche delle allucinazioni

  • Disinformazione su larga scala: La creazione facilitata di fake news che appaiono documentate e autorevoli.
  • Danni professionali: Avvocati che citano in tribunale sentenze precedenti mai esistite, o studenti che basano ricerche su fonti storiche di fantasia.
  • Svalutazione della verità: Il rischio a lungo termine è l’erosione della fiducia pubblica nei confronti di qualsiasi informazione digitale.

Verso un’AI Responsabile: Quali sono le soluzioni?

Affrontare i pregiudizi e le allucinazioni non è solo una sfida tecnica, ma un imperativo etico e normativo. La strada verso un’intelligenza artificiale affidabile si articola su tre livelli:

Livello di InterventoStrategia ChiaveObiettivo
TecnicoAuditing dei dataset e tecniche di Fact-Checking automatizzato.Pulire i dati di addestramento e forzare i modelli a verificare le fonti in tempo reale.
NormativoLeggi dedicate (come l’AI Act dell’Unione Europea).Classificare i sistemi in base al rischio e imporre severi controlli di trasparenza.
UmanoApproccio Human-in-the-loop (l’uomo nel ciclo di controllo).Mantenere sempre la supervisione e la responsabilità ultima in capo a un professionista umano.

Conclusione

L’etica dell’algoritmo non ci chiede di frenare il progresso, ma di governarlo con consapevolezza. Riconoscere che l’intelligenza artificiale può avere pregiudizi e può “allucinare” è il primo passo per smettere di considerarla un oracolo infallibile.

Il futuro della tecnologia non dipenderà solo da quanto diventerà potente, ma dalla nostra capacità di progettarla a nostra immagine migliore: non per replicare i nostri errori storici, ma per aiutarci a superarli.

Il mercato del lavoro: Evoluzione o Sostituzione?

Una delle preoccupazioni più grandi riguarda l’impatto dell’IA sull’occupazione. La realtà si sta rivelando più sfumata della semplice “sostituzione dei lavoratori”.

L’IA sta agendo come un amplificatore di competenze, trasformando radicalmente il modo in cui lavoriamo:

  • Automazione dei compiti ripetitivi: Data entry, prima scrematura delle email e traduzioni di base vengono gestiti dai software, liberando tempo per compiti più complessi.
  • Nascita di nuove professioni: Figure come il Prompt Engineer (l’esperto nel dialogare con le IA) o il facilitatore di dati sono ormai richiestissime.
  • Il concetto di “Centauro”: I professionisti più competitivi non sono quelli che competono con l’IA, ma quelli che collaborano con essa, unendo l’intuizione umana alla velocità della macchina.

Come funziona l’IA? Dai dati ai modelli predittivi

Quando sentiamo parlare di Intelligenza Artificiale nel mercato del lavoro, spesso l’attenzione si concentra sulle conseguenze: posti di lavoro che cambiano, nuove competenze richieste, algoritmi che selezionano curricula. Ma per capire davvero l’impatto di questa rivoluzione, dobbiamo fare un passo indietro e chiederci: come funziona, concretamente, questa tecnologia? L’IA non è un’entità magica né un robot senziente. È un insieme di matematica, statistica e potenza di calcolo. Per le aziende e i professionisti, comprendere il percorso che va dai dati grezzi ai modelli predittivi è la chiave per governare il cambiamento anziché subirlo.

1. Il carburante di tutto: I Dati (Data Ingestion)

Il punto di partenza di qualsiasi sistema di intelligenza artificiale sono i dati. Senza di essi, l’algoritmo è come un’auto potente ma priva di carburante. Nel contesto del mercato del lavoro, i dati possono essere di tipo strutturato (numeri, date) o non strutturato (testi, video).

Quali dati usa l’IA nel settore HR e aziendale?

  • Anagrafiche e Storico Aziendale: Anni di esperienza, tassi di turnover (licenziamenti/dimissioni), progressioni di carriera.
  • Competenze e Profili: Curricula vitae, portfolio digitali, profili LinkedIn, certificazioni.
  • Performance: Valutazioni annuali, KPI (indicatori chiave di prestazione) raggiunti, obiettivi completati.
  • Dati di Mercato: Trend salariali esterni, tassi di occupazione settoriali, annunci di lavoro attivi.

La regola d’oro: Garbage in, garbage out (Se entrano dati spazzatura, usciranno risultati spazzatura). La qualità, la pulizia e la varietà dei dati iniziali determinano l’efficacia di tutto il sistema successivo.

2. L’addestramento: Come l’algoritmo impara (Machine Learning)

Una volta raccolti e “puliti” i dati, entra in gioco il Machine Learning (Apprendimento Automatico). A differenza della programmazione tradizionale, in cui un umano scrive regole fisse (es. “Se il candidato ha meno di 3 anni di esperienza, scartalo”), l’IA analizza i dati storici per trovare schemi e regole da sola.

Il processo di addestramento si articola generalmente in tre fasi:

[Dati di Addestramento] ──> [Analisi delle Correlazioni] ──> [Creazione del Modello]

Attraverso reti neurali artificiali, l’algoritmo nota, ad esempio, che i dipendenti che hanno frequentato un determinato corso di aggiornamento tendono a rimanere in azienda il 30% in più rispetto agli altri. L’algoritmo non sa “perché” emotivamente questo avvenga, ma ne registra la forte correlazione statistica.

3. Il traguardo: Il Modello Predittivo

Il risultato finale dell’addestramento è il modello predittivo. Si tratta di una formula matematica complessa capace di ricevere un dato nuovo (mai visto prima) e calcolare la probabilità di un evento futuro.

Nel mercato del lavoro, i modelli predittivi vengono applicati principalmente in tre aree strategiche:

A. Recruiting Predittivo (Screening dei candidati)

Inserendo mille curricula per una posizione aperta, il modello predittivo analizza le traiettorie dei candidati e indica quali di essi hanno la maggiore probabilità statistica di superare i colloqui e avere successo in quel ruolo, basandosi sulle caratteristiche dei migliori dipendenti già presenti in azienda.

B. Prevenzione del Turnover (Retention)

Analizzando parametri come i giorni di ferie arretrati, i cambi di mansione, i tempi di percorrenza casa-lavoro e il calo della produttività, l’IA può avvisare i manager con mesi di anticipo se un dipendente chiave è a rischio dimissioni, permettendo di intervenire con incentivi o colloqui di supporto.

C. Pianificazione delle Competenze (Upskilling)

I modelli predittivi incrociano i trend tecnologici globali con le competenze attuali del personale aziendale. Il sistema può quindi prevedere quali competenze diventeranno obsolete entro 3 anni e suggerire piani di formazione mirati per i dipendenti.

Rischi e Limiti della Predizione

L’uso dei modelli predittivi solleva interrogativi cruciali. Il rischio maggiore è la riproduzione dei bias (pregiudizi): se un’azienda in passato ha promosso storicamente solo uomini, il modello predittivo crederà che il genere maschile sia un fattore di successo e penalizzerà le candidate donne.

Inoltre, l’IA prevede il futuro guardando il passato. Di fronte a eventi di rottura improvvisi (come una crisi globale o l’emergere di una tecnologia dirompente), i modelli predittivi possono fallire perché mancano di intuizione e flessibilità.

Conclusione

L’IA applicata al mercato del lavoro non prende decisioni autonome guidate da una “volontà”, ma trasforma le esperienze passate (i dati) in bussole per il futuro (i modelli predittivi). Per i lavoratori, comprendere questo meccanismo significa smettere di temere l’algoritmo come un giudice misterioso e iniziare a vederlo per ciò che è: un potente ottimizzatore statistico che richiede, oggi più che mai, la supervisione e l’empatia dell’intelligenza umana.

INTELLIGENZA ARTIFICIALE

L’Intelligenza Artificiale (IA) non è più una tecnologia del domani: fa già parte della nostra quotidianità. Ma cosa si nasconde dietro questa espressione così abusata? Lontano dai robot senzienti dei film, l’IA odierna è uno straordinario strumento di calcolo e analisi dati.

Best Practice Immediate

Il mercato del lavoro non sta semplicemente cambiando: sta accelerando. Tra l’adozione pervasiva dell’intelligenza artificiale, l’evoluzione dello smart working e la richiesta di competenze sempre più fluide, aspettare che le cose si stabilizzino non è più un’opzione. Per rimanere competitivi — sia come professionisti in cerca di crescita, sia come aziende a caccia di talenti — è necessario agire subito.

Non serve ridisegnare da zero la propria vita o l’intera struttura aziendale domani mattina. Spesso, la differenza la fanno le piccole azioni mirate. Ecco una guida pratica con le best practice immediate da implementare oggi stesso.

Per i Professionisti: Tre azioni per fare un salto di qualità oggi

Se sei un lavoratore, la tua priorità è aumentare la tua “occupabilità” (employability) e proteggere la tua carriera dalle turbolenze tecnologiche.

1. Fai un “Audit” delle tue competenze (e colma il gap)

Prenditi un’ora di tempo per analizzare i requisiti delle posizioni lavorative più desiderate nel tuo settore. Confrontale con il tuo profilo attuale.

  • L’azione immediata: Individua una singola competenza tecnica o digitale che ti manca (ad esempio, l’uso di un software specifico o la capacità di usare prompt di IA nel tuo lavoro) e iscriviti a un corso breve o guarda un tutorial approfondito. Dedica a questo solo 15 minuti al giorno.

2. Ottimizza la tua presenza digitale per gli algoritmi

Oggi il primo screening dei curricula viene fatto da software di intelligenza artificiale (ATS – Applicant Tracking Systems). Se il tuo profilo non parla la loro lingua, rimarrai invisibile.

  • L’azione immediata: Prendi il tuo profilo LinkedIn e il tuo CV. Inserisci le parole chiave specifiche del tuo settore sia nel riepilogo che nelle descrizioni delle tue esperienze passate. Evita i cliché come “dinamico” o “motivato”; usa termini tecnici e orientati ai risultati (es. “Gestione budget”, “SEO copywriting”, “Analisi dati SQL”).

3. Coltiva il “Micro-Networking”

Il mercato del lavoro nascosto (i posti che vengono assegnati senza mai pubblicare un annuncio) copre una fetta enorme delle assunzioni.

  • L’azione immediata: Non serve andare a grandi eventi. Mandi un messaggio a un collega del passato o a un professionista del tuo settore che ammiri. Un semplice: “Ciao, ho visto il tuo ultimo progetto, complimenti. Mi piacerebbe fare due chiacchiere virtuali davanti a un caffè la prossima settimana per confrontarci sul settore”.

Per le Aziende: Tre strategie HR per trattenere e attrarre talenti

Se gestisci un’azienda o un team, la sfida odierna si gioca sulla reattività e sulla capacità di offrire un ambiente di lavoro moderno.

Sfida AziendaleBest Practice ImmediataBeneficio Atteso
Fuga dei cervelli (Turnover)Stay Interview (Colloqui di ritenzione).Capire cosa desiderano i dipendenti chiave prima che diano le dimissioni.
Processi di selezione lentiTime-to-hire ridotto a una settimana.Non perdere i candidati migliori a favore di concorrenti più veloci.
Obsolescenza delle competenzeOre settimanali dedicate al Reskilling.Mantenere la forza lavoro aggiornata senza pesanti costi di assunzione esterni.

1. Introduci subito le “Stay Interview”

Non aspettare il colloquio di uscita (exit interview) quando un dipendente ha già firmato con un concorrente per chiedergli cosa non andava.

  • L’azione immediata: Fissa un incontro di 20 minuti con le figure chiave del tuo team. Fai domande dirette: “Cosa ti trattiene qui oggi? Cosa cambieresti del tuo lavoro quotidiano? Quali sono i tuoi obiettivi per i prossimi sei mesi?”.

2. Semplifica il processo di selezione

I candidati migliori hanno molteplici opzioni e detestano i processi di selezione infiniti composti da 5 o 6 step di colloquio spalmati su due mesi.

  • L’azione immediata: Riduci il processo a un massimo di due o tre passaggi concentrati in 10 giorni lavorativi. Sostituisci i lunghi test teorici con una breve prova pratica e trasparente. La velocità è il miglior biglietto da visita per il brand aziendale.

3. Flessibilità come impostazione predefinita

Il salario è importante, ma l’autonomia e il bilanciamento tra vita privata e lavorativa (work-life balance) sono diventati criteri decisivi.

  • L’azione immediata: Se la mansione lo consente, passa da un controllo basato sulle “ore di presenza alla scrivania” a una valutazione rigorosamente basata sugli obiettivi raggiunti (KPI). Concedi autonomia sui giorni di lavoro da remoto e sugli orari di inizio e fine giornata.

Conclusione

Adattarsi al nuovo mercato del lavoro non richiede rivoluzioni copernicane da attuare dall’oggi al domani. La chiave del successo risiede nella continuità di piccoli accorgimenti: ottimizzare un profilo, fare una domanda in più a un collaboratore, aggiornare una competenza obsoleta. Il futuro del lavoro appartiene a chi sceglie di fare il primo passo, per quanto piccolo, oggi stesso.

Difesa Proattiva e Risposta agli Incidenti

Nel gergo della cybersecurity, espressioni come “difesa proattiva” e “risposta agli incidenti” (Incident Response) definiscono le strategie necessarie per proteggere le infrastrutture digitali prima che vengano attaccate, e per limitare i danni quando un’intrusione purtroppo avviene.

Oggi, questa stessa terminologia calza a pennello per descrivere la gestione delle carriere e delle risorse umane. Il mercato del lavoro attuale è un ecosistema ad alta instabilità, scosso da continue ondate tecnologiche, ristrutturazioni aziendali e mutamenti geopolitici. In questo scenario, sia i professionisti che le aziende non possono più limitarsi a “reagire” agli eventi. Devono adottare un vero e proprio framework di sicurezza professionale.

1. La Difesa Proattiva: Anticipare la minaccia dell’obsolescenza

La difesa proattiva consiste nel prepararsi a una crisi quando le cose vanno bene. Per un’azienda significa blindare i propri talenti; per un lavoratore significa blindare le proprie competenze prima che diventino obsolete.

Per il Professionista: Il Continuous Upskilling

Aspettare che l’azienda proponga un corso di aggiornamento è un errore tattico. La difesa proattiva del lavoratore si basa sul monitoraggio costante del mercato.

  • Mappatura delle competenze: Monitorare i requisiti dei job post più avanzati del proprio settore per capire in quale direzione si muove la domanda.
  • Diversificazione: Non legarsi a un unico software o a un’unica tecnologia proprietaria. Sviluppare competenze trasversali (T-shaped skills) che uniscono una forte verticalità tecnica a una flessibilità metodologica.
  • Networking attivo: Mantenere vivi i contatti professionali anche quando si è pienamente soddisfatti del proprio impiego attuale. Il network è l’airbag della carriera.

Per l’Azienda: Talent Retention e Threat Intelligence

La più grande minaccia per un’azienda è la perdita improvvisa di know-how chiave (la fuga dei cervelli). La difesa proattiva interna richiede:

  • Piani di carriera trasparenti: Se un dipendente non vede un futuro chiaro all’interno dell’organizzazione, inizierà a cercarlo all’esterno.
  • Analisi del clima aziendale: Monitorare i segnali di burnout, il calo di engagement o il disallineamento salariale rispetto alla concorrenza prima che si trasformino in dimissioni di massa.

2. Risposta agli Incidenti: Gestire la crisi sul lavoro

Nonostante i migliori sforzi di difesa proattiva, gli “incidenti” capitano. Per un professionista può trattarsi di un licenziamento improvviso, del fallimento della propria azienda o di un drastico ridimensionamento del proprio ruolo. Per un’azienda, può trattarsi delle dimissioni in blocco di un intero team di sviluppo o di una crisi reputazionale.

In questi casi, la qualità della risposta determina la velocità di recupero. Ecco le fasi fondamentali dell’Incident Response applicate al lavoro:

Fase A: Contenimento del danno (Contraction)

Nelle prime ore successive all’incidente, la priorità è fermare l’emorragia e mantenere la lucidità.

  • Il lavoratore: Evitare reazioni d’impulso sui social o polemiche sterili con l’ex datore di lavoro. Analizzare la propria situazione finanziaria (paracadute, liquidazioni, ammortizzatori sociali) per capire quanto tempo si ha a disposizione per muoversi.
  • L’azienda: Identificare subito i sostituti temporanei o i consulenti esterni per garantire la continuità operativa dei progetti critici lasciati scoperti.

Fase B: Eradicazione del problema (Root Cause Analysis)

Capire cosa è andato storto per evitare che si ripeta.

  • Il lavoratore: Il licenziamento è dipeso da fattori macroeconomici o da un disallineamento delle mie competenze? Ho ignorato i segnali di allarme nei mesi precedenti?
  • L’azienda: Perché quella risorsa chiave se n’è andata? Era un problema di stipendio, di micro-management tossico o di mancanza di stimoli?

Fase C: Ripristino e Posizionamento (Recovery)

È il momento di tornare sul mercato, capitalizzando l’esperienza.

AttoreStrategia di Recovery ImmediataObiettivo Finale
Il LavoratoreAttivazione del network e restyling del posizionamento (CV, LinkedIn, Portfolio) orientato ai ruoli emergenti.Rientro nel mercato con una posizione pari o superiore alla precedente.
L’AziendaAvvio di una campagna di Employer Branding trasparente e revisione delle politiche di recruiting.Attrazione di nuovi talenti per colmare il vuoto e modernizzare i processi.

Il concetto di Resilienza Professionale

L’obiettivo finale di questo approccio non è l’invulnerabilità — che nel mercato del lavoro moderno è impossibile da ottenere — ma la resilienza.

Un sistema resiliente sa che verrà colpito, ma è progettato per assorbire l’impatto, riorganizzarsi e ripartire più forte di prima. Chi adotta una mentalità orientata alla difesa proattiva non teme il cambiamento o la crisi, perché possiede gli strumenti e i protocolli mentali per gestirla.

Conclusione

Il mercato del lavoro non fa sconti a chi improvvisa. Trattare la propria carriera o la gestione delle risorse umane con la stessa rigorosa serietà con cui si tratta la sicurezza informatica è il miglior investimento possibile per il futuro. Prevenire quando possibile, essere pronti a reagire quando necessario: questa è la formula per navigare con successo l’era dell’incertezza professionale.

Fattore Umano: Social Engineering e Phishing

Nel moderno mercato del lavoro, le aziende investono miliardi in firewall all’avanguardia, sistemi di crittografia avanzati e software di intelligenza artificiale per proteggere i propri dati. Eppure, la più grande vulnerabilità di qualsiasi organizzazione non si nasconde nelle righe di codice di un server, ma nella casella di posta elettronica o sul profilo LinkedIn di un dipendente.

Si chiama “Fattore Umano”. I cybercriminali sanno che è molto più facile ingannare una persona che hackerare un sistema di sicurezza integrato. Attraverso tecniche di Social Engineering (Ingegneria Sociale) e Phishing, il mercato del lavoro odierno è diventato il terreno di caccia ideale per truffe mirate che sfruttano proprio le nostre dinamiche professionali, le nostre ambizioni e le nostre debolezze quotidiane.

Cos’è il Social Engineering? La manipolazione psicologica

L’ingegneria sociale non è un attacco informatico tecnico, ma un attacco psicologico. Consiste nel manipolare le persone per indurle a compiere azioni specifiche, come rivelare informazioni confidenziali, credenziali di accesso o effettuare bonifici bancari.

I malintenzionati fanno leva su quattro leve psicologiche fondamentali:

  1. L’Urgenza: Creare un senso di imminente pericolo o scadenza (es. “Il server scadrà tra due ore”).
  2. L’Autorità: Sfruttare la gerarchia aziendale, fingendosi il CEO o un direttore generale.
  3. La Fiducia: Costruire una finta relazione professionale per abbassare le difese della vittima.
  4. La Curiosità o l’Ambizione: Promettere avanzamenti di carriera o benefit economici.

Le nuove frontiere del Phishing nel mondo del lavoro

Il phishing (la pesca a strascico tramite email fraudolente) si è evoluto in forme estremamente sofisticate e personalizzate, pensate appositamente per colpire i professionisti e i dipendenti aziendali.

1. Spear Phishing e le finte offerte di lavoro

Nello Spear Phishing, l’attacco è mirato a un singolo individuo. I criminali analizzano il profilo LinkedIn della vittima, scoprono il suo ruolo, le sue competenze e le aziende per cui vorrebbe lavorare. Successivamente, inviano un’email fingendosi un cacciatore di teste (headhunter) di una prestigiosa società di selezione, allegando un file PDF o Word (es. “Dettagli dell’offerta economica”) che in realtà contiene un malware.

2. Il BEC (Business Email Compromise) o “Truffa del CEO”

Questo è uno degli attacchi più devastanti per le aziende. Il truffatore riesce ad hackerare o a clonare l’indirizzo email di un alto dirigente (il CEO o il CFO) e invia un messaggio urgente al reparto contabilità, richiedendo un trasferimento di fondi immediato e riservato per un’acquisizione societaria segreta. Il dipendente, intimorito dall’autorità del mittente, spesso esegue il comando senza verificare.

[ Hacker clona email del CEO ] ──> ( Invia richiesta urgente al contabile ) ──> [ Bonifico fraudolento eseguito ]

3. Il Whaling

Simile allo spear phishing, ma rivolto esclusivamente ai “pesci grossi” (i VIP aziendali, membri del consiglio di amministrazione o direttori d’area). L’obiettivo è accedere a segreti industriali, brevetti o dati finanziari ad altissimo livello.

Perché il mercato del lavoro attuale amplifica il rischio?

Ci sono fattori strutturali nel modo in cui lavoriamo oggi che rendono il fattore umano ancora più vulnerabile:

  • Smart Working e Lavoro Ibrido: Quando si lavora da casa, è più difficile girarsi verso il collega di scrivania e chiedere: “Ma anche a te è arrivata questa strana email dal capo?”. La solitudine digitale riduce il confronto e aumenta l’efficacia dei tranelli.
  • Turnover e Nuovi Assunti: Un dipendente appena entrato in azienda non conosce ancora perfettamente le procedure interne ed è psicologicamente portato a compiacere i superiori, diventando il bersaglio perfetto per i truffatori.
  • La cultura della velocità: Rispondiamo alle email dallo smartphone mentre siamo in metropolitana o durante una riunione. La disattenzione è la migliore alleata del phishing.

Best Practice di Difesa: Come proteggere il Fattore Umano

Se il problema è umano, la soluzione deve essere umana, supportata dalle giuste procedure. Le aziende e i professionisti devono adottare tre difese immediate:

StrategiaAzione ConcretaObiettivo
Formazione ContinuaSimulazioni di phishing periodiche e non punitive per i dipendenti.Creare una cultura del dubbio e insegnare a riconoscere i segnali di allarme.
Protocolli a doppio fattoreObbligo di verifica telefonica (o tramite canale alternativo) per ogni transazione finanziaria insolita.Spezzare la catena dell’inganno basata sulla sola email.
Tecnologia di supportoImplementazione dell’Autenticazione a Due Fattori (2FA) su tutti gli account aziendali.Rendere inutile il furto della password da parte dell’hacker.

Conclusione

Nel mercato del lavoro contemporaneo, la cybersecurity non è più un compito esclusivo del reparto IT. Ogni dipendente, dal tirocinante all’amministratore delegato, è un guardiano del perimetro aziendale. Riconoscere che dietro una mail di lavoro apparentemente innocua può nascondersi un tentativo di manipolazione psicologica è il primo passo per trasformare il “fattore umano” da anello debole della catena a prima linea di difesa dell’azienda.

La Sicurezza delle Reti e il Modello “Zero Trust”

Ecco una proposta per un articolo dal taglio strategico, chiaro e ottimizzato per il web, che spiega come l’evoluzione del lavoro abbia trasformato radicalmente i paradigmi della sicurezza informatica aziendale.

Il mercato del lavoro: Fattore Umano: La Sicurezza delle Reti e il Modello “Zero Trust”

Fino a pochi anni fa, la sicurezza informatica aziendale si basava sul concetto del “castello medievale”: un perimetro forte e ben difeso (le mura), all’interno del quale tutti i dipendenti e i dispositivi erano considerati automaticamente sicuri e fidati.

Oggi, la profonda evoluzione del mercato del lavoro ha abbattuto quelle mura. Con la diffusione dello smart working, l’adozione del cloud e l’utilizzo di dispositivi personali per scopi professionali (BYOD – Bring Your Own Device), il perimetro aziendale è diventato liquido, frammentato e invisibile. In questo nuovo scenario, il “Fattore Umano” non si trova più protetto dentro la fortezza, ma opera costantemente all’esterno. Per proteggere i dati e le reti in questo contesto, le aziende hanno dovuto adottare una nuova filosofia di cybersecurity: il modello “Zero Trust” (Fiducia Zero).

Che cos’è il Modello “Zero Trust”?

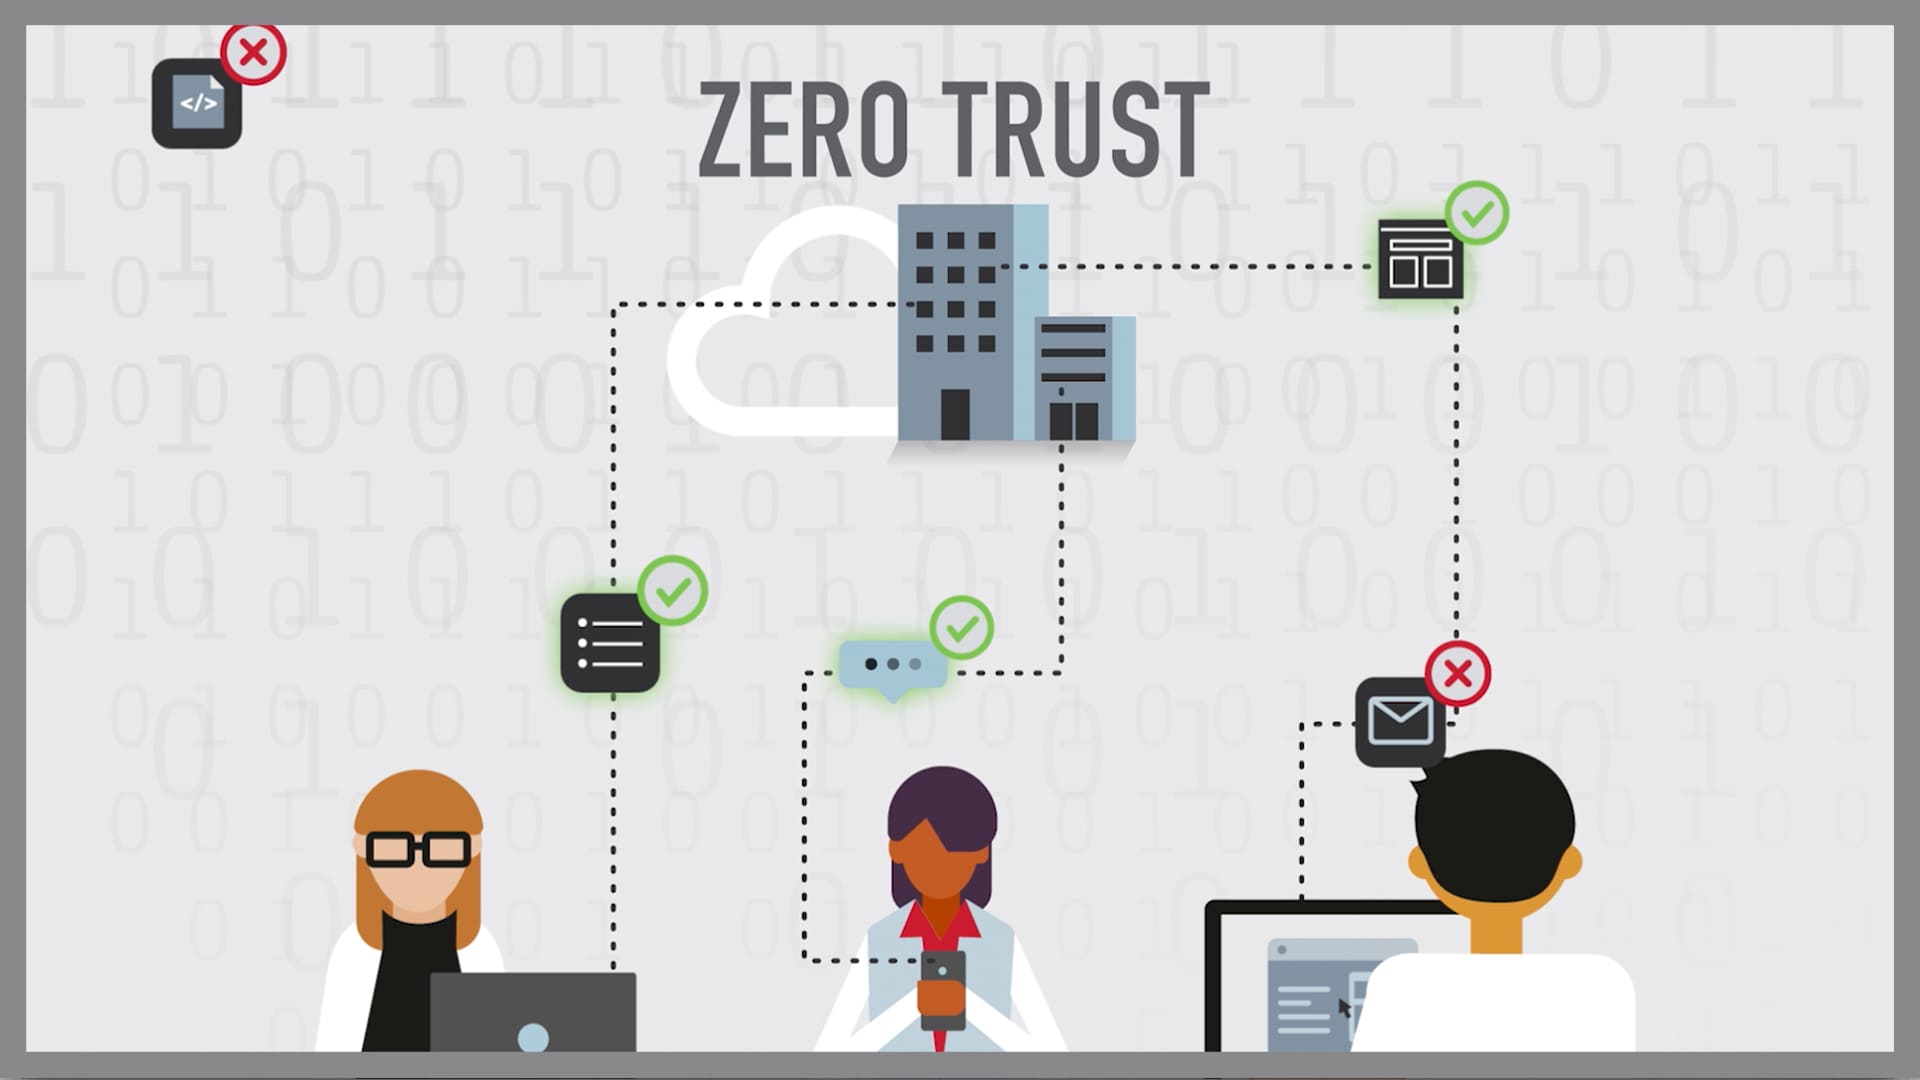
Il paradigma dello Zero Trust scardina il vecchio concetto di fiducia implicita. La sua filosofia fondamentale si riassume in una frase: “Non fidarsi mai, verificare sempre” (Never Trust, Always Verify).

In una rete Zero Trust, nessun utente e nessun dispositivo viene considerato sicuro a priori, sia che si colleghi dal divano di casa sia che si trovi fisicamente nell’ufficio dell’amministratore delegato. Ogni singola richiesta di accesso a una risorsa aziendale (un file, un’applicazione, un server) deve essere autenticata, autorizzata e crittografata in tempo reale.

I Tre Pilastri dello Zero Trust applicati al Lavoro Moderno

Per comprendere come questo modello si integri con la quotidianità lavorativa dei dipendenti, è utile analizzare i suoi tre principi cardine:

1. Verifica esplicita e continua

Il sistema non si limita a controllare la password all’inizio della giornata lavorativa. Monitora costantemente le anomalie: se un dipendente effettua l’accesso da Milano alle 9:00 e una nuova richiesta con le stesse credenziali arriva da Bangkok alle 9:15, il sistema blocca l’accesso e richiede un’ulteriore verifica, riconoscendo l’anomalia geografica e temporale.

2. Accesso basato sul Privilegio Minimo (Least Privilege Access)

A livello organizzativo, lo Zero Trust impone che ogni lavoratore abbia accesso esclusivamente alle informazioni strettamente necessarie per svolgere le sue mansioni quotidiane.

  • Un grafico non ha bisogno di accedere ai server della contabilità.
  • Un addetto alle risorse umane non deve poter entrare nel codice sorgente dei prodotti. In questo modo, se l’account di un dipendente viene compromesso da un attacco informatico, il danno potenziale viene immediatamente circoscritto a una singola area, impedendo agli hacker di muoversi liberamente all’interno dell’intera rete aziendale (movimento laterale).

3. Presupporre la violazione (Assume Breach)

Questo pilastro rappresenta un cambio di mentalità radicale. I responsabili della sicurezza lavorano partendo dal presupposto che gli aggressori siano già riusciti a penetrare nella rete. Di conseguenza, tutte le sessioni vengono monitorate, il traffico viene segmentato in micro-aree e i dati vengono costantemente crittografati sia quando sono archiviati sia quando vengono trasmessi.

[ Richiesta di Accesso Utente ]
              │
              ▼
 ┌──────────────────────────┐
 │   VERIFICA CONTINUA      │ ──> Identità, Dispositivo, Posizione
 └──────────────────────────┘
              │
              ▼
 ┌──────────────────────────┐
 │    PRIVILEGIO MINIMO     │ ──> Accesso solo ai dati strettamente necessari
 └──────────────────────────┘
              │
              ▼
    [ Risorsa Aziendale ]

Il Fattore Umano: Da anello debole a risorsa consapevole

L’implementazione dello Zero Trust ha un impatto diretto sull’esperienza quotidiana dei lavoratori. Spesso le misure di sicurezza vengono percepite dai dipendenti come un ostacolo alla produttività. La sfida per le aziende moderne è rendere questo modello il più fluido e invisibile possibile attraverso tecnologie abilitanti:

  • Autenticazione a Due Fattori (2FA) e Biometria: Sostituire le vecchie password complesse (difficili da ricordare e spesso annotate su post-it) con il riconoscimento facciale o l’impronta digitale dallo smartphone aziendale.
  • Single Sign-On (SSO): Un unico portale sicuro che permette al dipendente di accedere a tutti i software di cui ha bisogno senza dover effettuare decine di login differenti durante il giorno.

Il successo dello Zero Trust non dipende solo dagli investimenti in software, ma dalla creazione di una cultura della sicurezza condivisa. I dipendenti devono comprendere che i controlli continui non nascono dal monitoraggio del loro operato o dalla sfiducia nei loro confronti, ma dalla necessità di proteggere la loro stessa identità digitale e la continuità del loro lavoro da minacce esterne sempre più sofisticate.

Conclusione

Nel mercato del lavoro contemporaneo, flessibilità e sicurezza non possono più essere considerate l’una l’alternativa dell’altra. Il modello Zero Trust rappresenta la risposta pragmatica e necessaria a un mondo in cui l’ufficio non è più un luogo fisico, ma un insieme di connessioni digitali. Proteggere il fattore umano oggi significa dotarlo di strumenti che permettano di lavorare da qualunque luogo in totale libertà, con la certezza che la rete aziendale sia protetta da un sistema capace di verificare ogni passo, tutelando l’azienda e il lavoratore stesso.

SICUREZZA INFORMATICA

La sicurezza informatica non è un singolo prodotto, ma un processo stratificato progettato per proteggere l’integrità, la riservatezza e la disponibilità dei dati. In un panorama in cui il costo medio di una violazione dei dati supera i 4 milioni di dollari (IBM, 2024), comprendere questi pilastri è essenziale per professionisti e utenti comuni.

Page 1 of 2

Powered by WordPress & Theme by Anders Norén